In Aktion
Kein Mockup. Die echte Konsole.
Screenshots aus einer laufenden Nexadix-Instanz gegen eine echte Active-Directory-Domäne.
Nexadix Console — nexadix.net
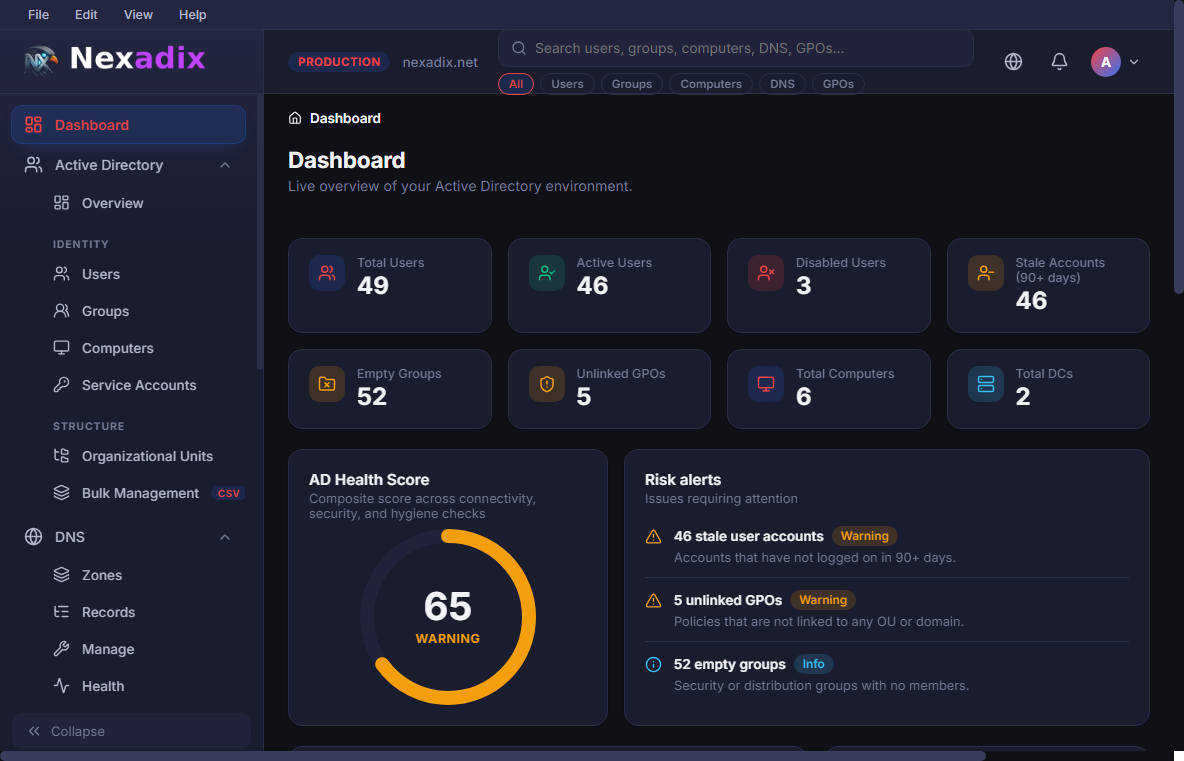
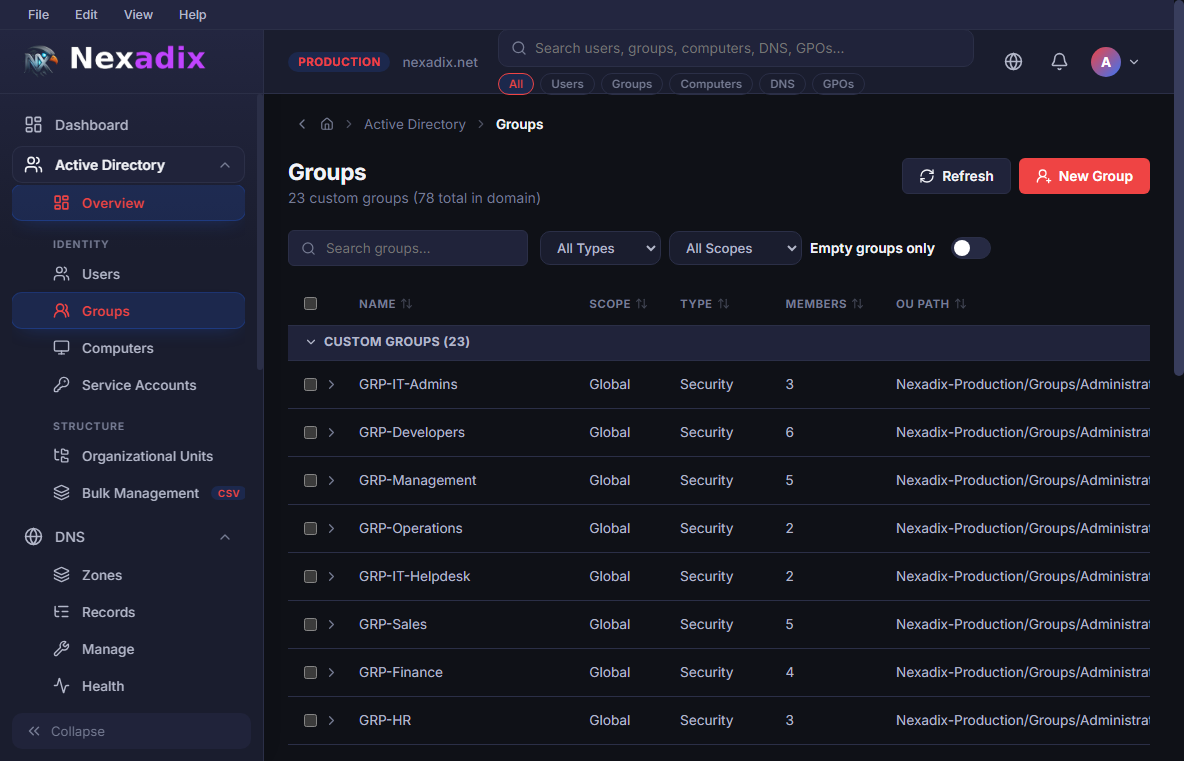
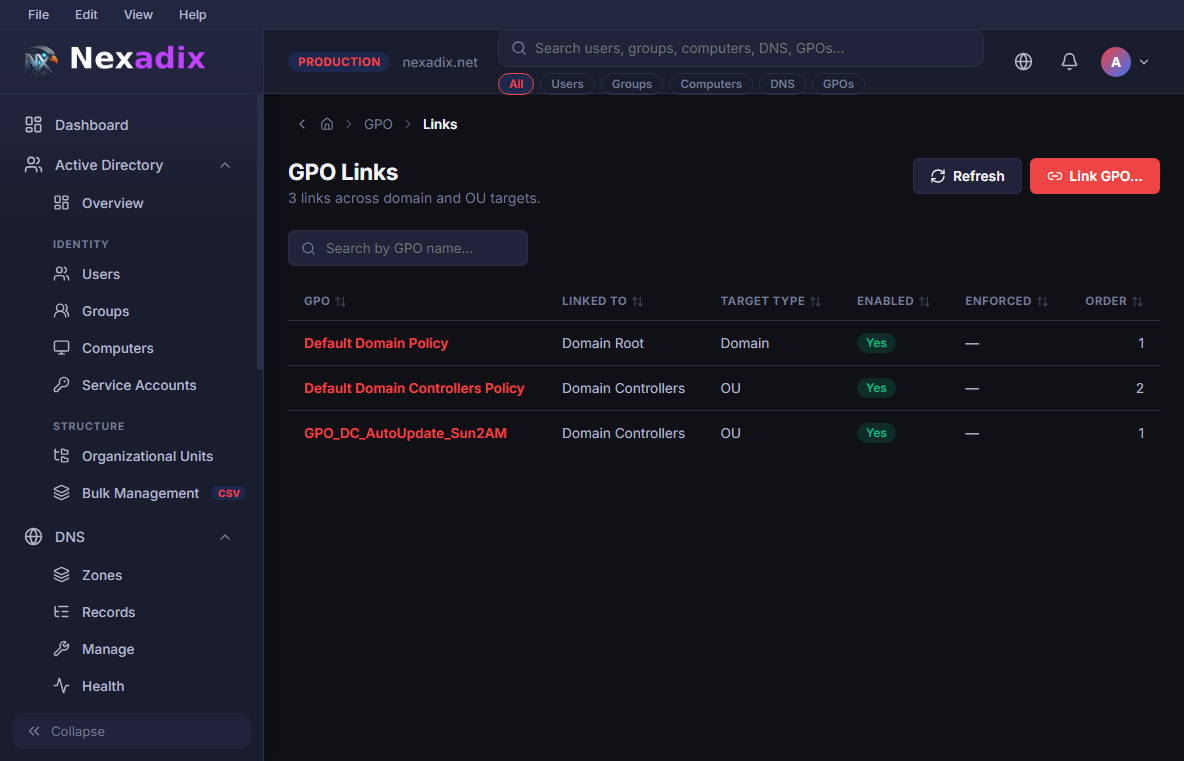 Live view
Identity management software as a service based tool
Nexadix ist eine moderne Desktop-Konsole für Windows-IT-Umgebungen — verwalten Sie Active Directory, DNS, DHCP, Gruppenrichtlinien, Zertifikate und Hybrid Entra ID über eine einheitliche Oberfläche.
Sichern Sie sich den Zugang vorab – kein Spam oder Zahlung notwendig.
Windows Admin Center war 2019 ein Fortschritt. 2026 haben IT-Teams Besseres verdient.
Das Problem heute
ADUC, DNS-Manager, DHCP-Konsole, GPMC, MMC — unterschiedliche Fenster, unterschiedliche Kontexte, derselbe Admin.
Browserbasiert, erweiterungslastig und träge. Nicht für den täglichen Betrieb im großen Maßstab gebaut.
Ein falscher Klick in ADUC oder DHCP kann Ausfälle verursachen. Keine Vorschau, kein Undo, kein Rollback.
Entra ID und lokales AD werden getrennt verwaltet, ohne eine einheitliche Sicht auf den hybriden Identitätsstatus.
Der Nexadix-Weg
AD, DNS, DHCP, GPO, Zertifikate und Hybrid Entra ID — alles in einer schnellen Desktop-Anwendung.
Basiert auf Electron mit einem .NET-8-Agent — sofortiges Laden, Echtzeitdaten, kein Browser-Overhead.
Jede Schreiboperation zeigt eine Vorschau, erfordert eine Bestätigung, erstellt ein Backup und unterstützt vollständiges Rollback.
Sehen Sie den On-Prem-Sync-Status pro Nutzer und verwalten Sie Entra ID neben AD — auf demselben Bildschirm.
Sechs vollständig integrierte Module, jedes für den realen IT-Betrieb gebaut — keine Demos.
Verwalten Sie Nutzer, Gruppen, Computer und OUs mit vollständigem CRUD, Suche, Massenoperationen und Replikationsstatus.
Zonen und Einträge anzeigen, erstellen und bearbeiten. Vollständiges CRUD mit Vorschau und Backup vor jeder Schreiboperation.
Verwalten Sie Bereiche, Leases, Ausschlüsse und Reservierungen. Aktive Leases in Echtzeit einsehen, freigeben und erneuern.
GPOs durchsuchen, Verknüpfungen zu Domäne und OUs verwalten — erstellen, aktivieren, deaktivieren, erzwingen — ohne GPMC.
Zertifikate von Ihrer eigenen Enterprise-CA ausstellen, erneuern und widerrufen. Ablauf über Ihre gesamte Umgebung hinweg überwachen.
Verbinden Sie Ihren Azure-Tenant per OAuth2. Sync-Status pro Nutzer, Attributunterschiede und AAD-Connect-Status im Blick.
Live-Ansicht des Windows-Ereignisprotokolls (Sicherheit, Verzeichnisdienst, DNS, System) mit intelligenter Kategoriefilterung. Domänen-Health- und Bestandsberichte als CSV oder PDF exportieren.
Nexadix läuft als schlanker Windows-Dienst auf jedem domänenverbundenen Rechner. Keine Cloud-Abhängigkeit.
Installer auf jedem Windows Server oder domänenverbundenen Rechner ausführen. Der Nexadix-Agent startet als Windows-Dienst und erkennt automatisch Ihren AD-Forest, DNS-Zonen, DHCP-Bereiche und Zertifizierungsstellen.
Nexadix-Desktop-App auf Ihrer Admin-Workstation starten. Agent-Endpunkt und Zugangsdaten eingeben. Die Konsole verbindet sich sofort und lädt Live-Daten.
Jede Änderung durchläuft Vorschau → Bestätigen → Ausführen. Nexadix zeigt genau, was sich ändert, erstellt automatisch ein Backup und bietet Rollback mit einem Klick.
Das Windows-Ereignisprotokoll live mitverfolgen — Sicherheit, Verzeichnisdienst, DNS, System — mit intelligenter Kategoriefilterung. Domänen-Health- und Bestandsberichte als CSV oder PDF exportieren, wann immer Sie sie brauchen.
Ein direkter Vergleich mit den Tools, die IT-Admins heute nutzen.
Ein Werkzeug mit diesem Zugriff auf Ihre Umgebung muss nachweisbar sicher sein, nicht nur behauptet.
Der Nexadix-Agent lauscht ausschließlich auf localhost. Jede Anfrage benötigt einen pro Installation generierten API-Schlüssel, verglichen mit konstanter Zeit gegen Timing-Angriffe.
Zugangsdaten für DHCP und Entra ID werden mit Windows DPAPI verschlüsselt, bevor sie die Festplatte berühren — niemals im Klartext, niemals in Logs.
Kein Analytics-SDK, kein Crash-Reporting, kein automatischer Update-Check ruft nach Hause. Der einzige externe Datenverkehr ist Ihre eigene, von Ihnen konfigurierte Verbindung zu Microsoft Entra ID.
Jeder Punkt, an dem eine Eingabe in ein PowerShell-Skript eingebettet wird, ist entweder maskiert, formatvalidiert oder wird als Daten statt als Code übergeben — kein Command-Injection-Vektor irgendwo.
Massenoperationen, DNS- und DHCP-Änderungen sichern sich selbst vor der Ausführung. Ein Klick auf „Letzte Aktion rückgängig machen“ stellt den vorherigen Zustand wieder her.
Entwickelt und gehostet in Deutschland. Da alles lokal in Ihrem eigenen Netzwerk läuft, verlassen Ihre Verzeichnisdaten nie Ihre Infrastruktur.
Screenshots aus einer laufenden Nexadix-Instanz gegen eine echte Active-Directory-Domäne.
Live view
Nexadix befindet sich aktuell in aktiver Entwicklung. Warteliste-Mitglieder erhalten als Erste Zugang, sobald die private Beta startet — mit direktem Einfluss auf die Roadmap.
Die Preise werden zum Launch bekannt gegeben. Warteliste-Mitglieder erhalten einen Launch-Rabatt und Frühzugangspreise vor der öffentlichen Verfügbarkeit.
Für den täglichen Betrieb: ja. Nexadix bündelt AD, DNS, DHCP, GPO-Verknüpfungen, Zertifikate und Hybrid Entra ID in einer Konsole. Der Agent nutzt im Hintergrund dieselben PowerShell-Module, die RSAT auch verwendet.
Ja — siehe den Abschnitt „Sicherheit & Vertrauen“ oben. Der Agent läuft vollständig in Ihrem Netzwerk; nichts wird an einen Nexadix-Server gesendet.
Nein. Ein Nexadix-Agent auf einem domänenverbundenen Rechner erkennt Ihren AD-Forest, DNS-Zonen, DHCP-Bereiche und Zertifizierungsstellen automatisch.
Nexadix befindet sich in aktiver Entwicklung. Treten Sie der Warteliste bei und sichern Sie sich frühen Zugang, einen Launch-Rabatt und direkten Einfluss auf die Entwicklung.
Sichern Sie sich den Zugang vorab – kein Spam oder Zahlung notwendig.


